Como personalizar e mudar a cor do prompt do shell no Linux
O prompt de comando padrão do Linux muitas vezes é apenas um texto de uma cor só, o que pode dificultar a leitura quando você tem muitas saídas longas de comandos na tela. Mudar a cor do prompt (a linha onde você digita os comandos) ajuda muito na organização visual e na produtividade. Neste post, você vai aprender a alterar a variável PS1 para colorir o seu terminal.
O que é a variável PS1?
A aparência do seu prompt de comando é controlada por uma variável de ambiente chamada PS1 (Prompt Statement 1). Para ver qual é a configuração de texto atual do seu prompt, digite no terminal:
echo $PS1
Você verá uma saída com vários símbolos (como \u para usuário, \h para o nome da máquina e \W para o diretório atual). É adicionando códigos de cores entre esses símbolos que a mágica acontece.
Alterando a cor temporariamente
Antes de fazer uma mudança definitiva, podemos testar na sessão atual. O código de cores no bash usa uma sintaxe específica, como \e[32m para verde e \e[34m para azul. Para testar um prompt onde o usuário fica verde e o diretório fica azul, copie e cole o comando abaixo:
PS1=”\[\e[32m\]\u\[\e[m\]@\[\e[34m\]\h \W\[\e[m\] $ “
Entendendo o código: O \[\e[32m\] inicia a cor verde para o usuário (\u). O \[\e[m\] reseta a cor para o padrão, para que o símbolo de arroba (@) fique normal. Depois, chamamos a cor azul para o host (\h) e o diretório (\W).
Essa alteração tem efeito imediato, mas será perdida assim que você fechar o terminal.
Deixando o prompt colorido permanentemente
Para que o seu prompt fique colorido toda vez que você abrir o terminal, precisamos salvar essa configuração no arquivo .bashrc oculto na pasta do seu usuário. Abra o arquivo com o editor nano:
nano ~/.bashrc
Vá até o final do arquivo (usando as setas do teclado) e adicione a seguinte linha:
export PS1=”\[\e[32m\]\u\[\e[m\]@\[\e[34m\]\h \W\[\e[m\] $ “
Salve o arquivo e feche o editor (CTRL + O para salvar, Enter para confirmar e CTRL + X para sair).
Agora, para aplicar as mudanças imediatamente sem precisar deslogar e logar novamente, digite o comando:
source ~/.bashrc
Pronto! Seu terminal agora está muito mais agradável de ler. Você pode brincar com os números das cores depois: 31 é vermelho, 32 é verde, 33 é amarelo, 34 é azul, 35 é magenta e 36 é ciano.
Dica de ouro: Lembre-se que essa configuração no ~/.bashrc é por usuário. Se você acessar o usuário root (usando su - ou sudo su), o prompt voltará ao padrão. Para deixar o root colorido, você precisará repetir a edição do .bashrc dentro da pasta do root (/root/.bashrc)!
Como aplicar o prompt colorido para todos os usuários (global)
Se você tem muitos usuários no servidor e quer padronizar o prompt para todos eles (incluindo o usuário root) de uma só vez, a melhor prática é criar um arquivo de configuração global na pasta /etc/profile.d/.
Tudo o que colocamos nessa pasta é carregado automaticamente para todos os usuários no momento do login. Vamos criar um novo arquivo chamado prompt_colorido.sh. Digite no terminal:
sudo nano /etc/profile.d/prompt_colorido.sh
Dentro desse novo arquivo vazio, você vai colar exatamente a mesma linha de exportação que usamos anteriormente:
export PS1=”\[\e[32m\]\u\[\e[m\]@\[\e[34m\]\h \W\[\e[m\] $ “
Salve o arquivo e feche o editor (CTRL + O para salvar, Enter para confirmar e CTRL + X para sair).
Ao contrário do .bashrc, esse arquivo global afeta as sessões de login. Para ver o resultado, os usuários já logados precisarão sair e entrar novamente no terminal. Mas, se quiser forçar o carregamento imediato na sua sessão atual para testar, basta digitar:
source /etc/profile.d/prompt_colorido.sh
Dica de Segurança: É importante garantir que apenas o administrador (root) possa modificar esse arquivo, para que outros usuários não quebrem a configuração. Geralmente o nano com sudo já cria o arquivo com as permissões corretas, mas você pode garantir rodando: sudo chmod 644 /etc/profile.d/prompt_colorido.sh
Como instalar e configurar o Chrony (NTP) no Linux
Manter a data e a hora do seu servidor rigorosamente sincronizadas é fundamental para a precisão dos logs, funcionamento de bancos de dados e autenticação de usuários. O Chrony é a solução padrão e mais moderna para sincronização de tempo (NTP) nas distribuições Linux atuais, substituindo o antigo ntpd. Neste tutorial, você vai aprender a instalar, ativar e verificar o funcionamento do Chrony.
Instalando o Chrony
Na maioria das distribuições baseadas em Red Hat (como Oracle Linux, AlmaLinux e CentOS), o Chrony já vem nos repositórios oficiais. Digite no prompt de comando para instalar:
sudo dnf -y install chrony
Iniciando e habilitando o serviço
Agora inicie o serviço do Chrony e habilite-o para que inicie automaticamente junto com o sistema operacional:
sudo systemctl start chronyd
sudo systemctl enable chronyd
Note que o nome do pacote é “chrony”, mas o nome do serviço executado no sistema leva um “d” no final (“chronyd”, de daemon).
Verificando a sincronização
Para confirmar se o seu servidor está sincronizando a hora corretamente e ver o status do sistema, digite o seguinte comando:
chronyc tracking
O comando acima mostrará detalhes como o servidor de referência (Reference ID) e o atraso do sistema. Você também pode listar os servidores de tempo (NTP) que estão sendo consultados no momento com o comando:
chronyc sources
Alterando o servidor de sincronização (NTP)
Por padrão, o Chrony vem configurado para usar servidores de tempo genéricos da distribuição. Para alterar e usar servidores de sua preferência (como os servidores públicos do Brasil – ntp.br), você precisa editar o arquivo de configuração principal. Abra-o no terminal:
sudo nano /etc/chrony.conf
Dentro do arquivo, procure pelas linhas que começam com a palavra pool ou server (geralmente algo como pool 2.pool.ntp.org iburst). Você pode apagá-las ou comentá-las colocando um # na frente. Em seguida, adicione os servidores da sua escolha. Por exemplo, para usar os servidores do NTP.br, adicione:
pool a.ntp.br iburst
pool b.ntp.br iburst
pool c.ntp.br iburst
(Nota: O parâmetro “iburst” no final ajuda a acelerar a sincronização inicial caso o servidor esteja offline por algum tempo).
Salve o arquivo e feche o editor (CTRL + O para salvar, Enter para confirmar e CTRL + X para sair, se estiver usando o nano). Para que as alterações entrem em vigor, reinicie o serviço do Chrony:
sudo systemctl restart chronyd
Pronto! Ao reiniciar, você pode executar aquele comando chronyc sources novamente e já verá os novos servidores de horário listados respondendo ao seu sistema.
Liberando no firewall (opcional)
Por padrão, o Chrony atua apenas como cliente (buscando a hora na internet), o que não exige regras de firewall. Porém, se o seu servidor for atuar como um servidor NTP para sincronizar outras máquinas na sua rede local, você precisará liberar o serviço no firewall:
sudo firewall-cmd –permanent –zone=public –add-service=ntp
sudo firewall-cmd –reload
Como desabilitar o SELinux temporariamente ou definitivamente no Linux
Se você administra servidores Linux, provavelmente já se deparou com problemas de permissão causados pelo SELinux. Embora seja uma ferramenta incrível para a segurança, ele pode bloquear a instalação de aplicativos e serviços web se não estiver configurado corretamente. O SELinux age como um “cão de guarda” do sistema. Neste tutorial, você vai aprender a desabilitar o SELinux temporariamente (para testes) e definitivamente.
Como verificar o status atual do SELinux
Antes de fazer qualquer alteração, é importante verificar se o SELinux está ativo. Digite no prompt de comando:
sestatus
Se a linha “SELinux status:” estiver como “enabled”, ele está rodando. Outra forma mais rápida de ver o modo de operação é digitando:
getenforce
O comando retornará “Enforcing” (bloqueando), “Permissive” (apenas avisando) ou “Disabled” (desativado).
Desabilitando o SELinux temporariamente (sem reiniciar)
Se você quer saber se o culpado por um bloqueio é o SELinux, desabilite-o temporariamente. A mudança é imediata, mas será desfeita ao reiniciar o servidor. Digite no prompt de comando:
sudo setenforce 0
O modo Permissive é excelente para testes porque para de bloquear ações, mas grava alertas nos logs. Para reativar, digite:
sudo setenforce 1
Desabilitando o SELinux definitivamente (permanente)
Se você deseja desativar permanentemente, precisará editar o arquivo de configuração do sistema. Abra o arquivo com seu editor favorito:
sudo nano /etc/selinux/config
Dentro do arquivo, procure pela linha SELINUX=enforcing e altere o valor para disabled. Deve ficar exatamente assim:
SELINUX=disabled
Salve o arquivo e saia. Para que a desativação permanente entre em vigor, você precisará reiniciar o servidor. Digite:
sudo reboot
Após a reinicialização, digite sestatus novamente e o status deverá aparecer como disabled.
Aviso: Não recomendamos desativar o SELinux em servidores de produção expostos à internet, pois isso facilita invasões. Sempre que possível, crie políticas que permitam o funcionamento da sua aplicação de forma segura.
Instalando adicionais para convidado (VirtualBox) no RHEL 9
Antes de instalar a imagem do CD, execute:
sudo dnf install kernel-headers kernel-devel gcc make perl
Em seguida:
sudo mount /dev/cdrom /mnt
sudo /mnt/VBoxLinuxAdditions.run
Como limpar a memória Swap no Linux
Verificando a memória:
free -h
Limpando a memória:
sudo swapoff -av; sudo swapon -av
Migrando de CentOS 8 para CentOS Stream 8
Após o fim do suporte ao CentOS 8, ao tentar atualizar o SO irá retornar o seguinte erro:
Error: Failed to download metadata for repo ‘appstream’: Cannot prepare internal mirrorlist: No URLs in mirrorlist
Para migrar para o CentOS Stream 8 digite o seguinte no shell:
dnf --disablerepo '*' --enablerepo=extras swap centos-linux-repos centos-stream-repos
dnf distro-sync
dnf clean all
dnf update
Como instalar o Apache, PHP e MySQL no Oracle Linux 9
Instalando o Apache
Digite no prompt de comando:
sudo dnf -y install httpd
Agora inicie e habilite o serviço para iniciar com o sistema:
sudo systemctl start httpd
sudo systemctl enable httpd
Libere a porta no firewall:
sudo firewall-cmd --permanent --zone=public --add-service=http
sudo firewall-cmd --reload
Instalando o PHP
Digite no prompt de comando:
sudo dnf install -y php
Reinicie o Apache:
sudo systemctl restart httpd
Instalando o MySQL
Digite no prompt de comando:
sudo dnf -y install mysql mysql-server
Inicie o serviço:
sudo systemctl start mysqld
sudo systemctl enable mysqld
Execute a instalação segura:
sudo mysql_secure_installation
Respostas:
Press y|Y for Yes, any other key for No: y
Please enter 0 = LOW, 1 = MEDIUM and 2 = STRONG: 2
New password:
Re-enter new password:
Do you wish to continue with the password provided?(Press y|Y for Yes, any other key for No) : y
Remove anonymous users? (Press y|Y for Yes, any other key for No) : y
Disallow root login remotely? (Press y|Y for Yes, any other key for No) : y
Remove test database and access to it? (Press y|Y for Yes, any other key for No) : y
Reload privilege tables now? (Press y|Y for Yes, any other key for No) : y
Como adicionar data e hora no history do Linux
Edite o arquivo .bashrc:
vim $HOME/.bashrc
E adicione essa linha no final do arquivo:
export HISTTIMEFORMAT='%d/%m/%Y - %H:%M:%S: '
Como instalar fontes do Windows no Ubuntu
Digite no prompt de comando:
sudo apt-get install ttf-mscorefonts-installer
Corrigindo problema de inicialização de VM Linux
Esse problema pode ocorrer se o sistema de arquivos não tiver sido desligado corretamente ou tiver problemas relacionados ao armazenamento. Os problemas incluem erros de hardware ou software, problemas com drivers ou programas, erros de gravação, etc.
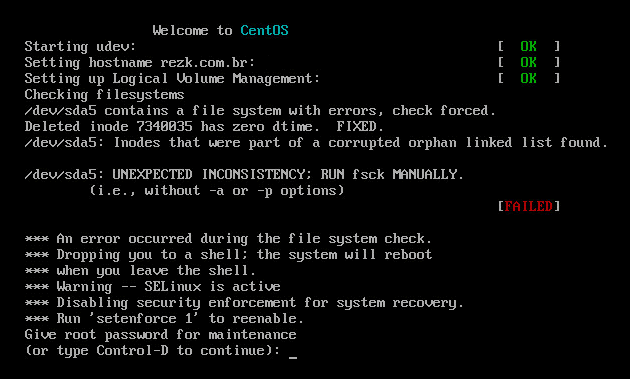
Entre com a senha do root e no prompt digite o seguinte comando (altere o disco de acordo com a mensagem de erro):
fsck -f /dev/sda5